ต่อใบรับรอง TLS แล้ว ทำไมเว็บไซต์ยังแสดงใบเก่า
ข้อความต่ออายุสำเร็จตอบได้เพียงบางขั้น
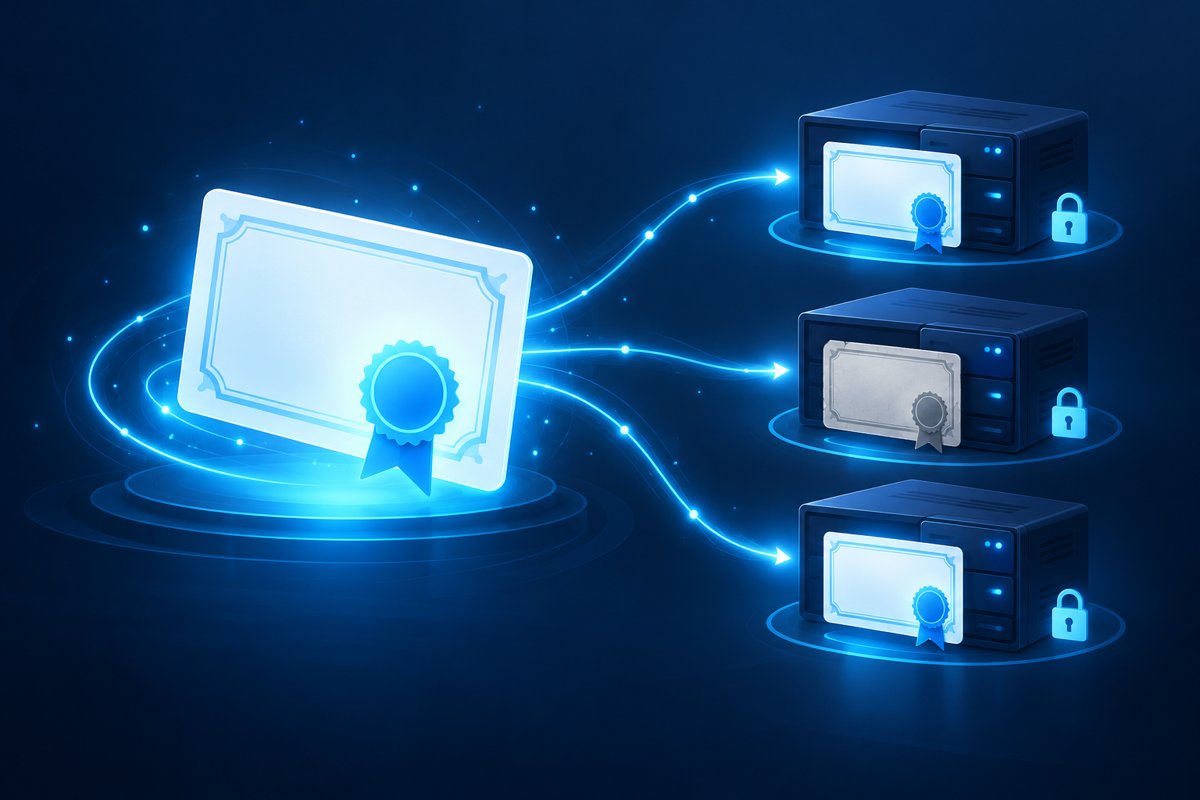
เว็บไซต์ยังขึ้นคำเตือนทั้งที่ผู้ดูแลได้รับแจ้งว่าต่อใบรับรอง TLS สำเร็จ อาจเกิดจากใบใหม่ยังไม่ได้ถูกใช้ที่จุดรับการเชื่อมต่อจริง คำตอบแรกจึงไม่ใช่ให้ผู้ใช้กดข้ามคำเตือน แต่ต้องแยกสามสถานะ: ออกใบใหม่แล้ว ติดตั้งในระบบที่เกี่ยวข้องแล้ว และบริการที่ผู้ใช้เข้าถึงส่งใบใหม่นั้นจริง ทั้งสามข้อควรมีหลักฐานคนละชิ้น
การต่อชื่อโดเมนไม่ใช่การต่อใบรับรอง และการต่อใบรับรองไม่ใช่การเปลี่ยน DNS โดยอัตโนมัติ แม้ทั้งหมดปรากฏอยู่ในหน้าจัดการผู้ให้บริการเดียวกัน ควรระบุว่าจุดยุติ TLS อยู่ที่เว็บเซิร์ฟเวอร์ ตัวกระจายโหลด หรือบริการหน้าเว็บ เช่น CDN เพื่อไม่ให้ทีมเปลี่ยนใบที่เครื่องหลังบ้านแต่ผู้ใช้ยังเจอใบเดิมจากระบบด้านหน้า
ดูชนิดใบรับรองก่อนเชื่อคำว่าอัตโนมัติ
เอกสาร Azure App Service แยกใบรับรองที่อัปโหลดเองออกจากใบที่นำเข้าจาก Key Vault ใบอัปโหลดเองไม่มีการปรับ binding ให้อัตโนมัติเมื่อเปลี่ยนใบ ส่วนใบจาก Key Vault มีเส้นทางซิงก์และปรับ binding ตามระบบของบริการ ตัวอย่างนี้ชี้ว่าต้องอ่านเงื่อนไขของชนิดใบและแพลตฟอร์มจริง ไม่ถือว่าคำว่า auto-renew ครอบคลุมทุกเครื่องที่เคยคัดลอกใบไปใช้
ทำทะเบียนหนึ่งรายการต่อชื่อบริการและจุดยุติ TLS ระบุ hostname สภาพแวดล้อม ผู้รับผิดชอบ แหล่งใบรับรอง วันหมดอายุที่ตรวจได้ และวิธีนำใบใหม่ไปใช้ ถ้ามีทั้งเว็บไซต์ API และระบบคู่ค้าให้แยกตรวจตามชื่อที่เรียกจริง ทะเบียนนี้เก็บตำแหน่งอ้างอิงได้ แต่ไม่ควรใส่ private key รหัสผ่าน หรือไฟล์ลับในเอกสารที่แชร์ทั่วไป
ตรวจใบที่ผู้ใช้ได้รับ ไม่ใช่แค่ไฟล์ในคลัง
หลังเปลี่ยนใบ ให้ผู้ดูแลตรวจจากจุดเข้าถึงจริงโดยใช้ hostname ที่ถูกต้อง เปรียบเทียบวันหมดอายุ ชื่อที่ใบรับรองครอบคลุม และตัวระบุใบ เช่น serial หรือ fingerprint กับใบที่ตั้งใจใช้ แล้วทดสอบงานสำคัญ เช่น เข้าระบบและการเชื่อม API ตามสิทธิ์ที่มี การเปิดหน้าแรกผ่านอย่างเดียวอาจยังไม่ครอบคลุมชื่อย่อยหรือเส้นทางที่แยกไปอีกระบบ
ตัวอย่างสมมติ: หน้าเว็บหลักผ่าน แต่ระบบคู่ค้ายังเตือน พบว่า API ใช้คนละ hostname และจบ TLS ที่ตัวกระจายโหลดอีกชุด การติดตั้งซ้ำบนเว็บหลักจึงไม่แก้ปัญหา ควรตรวจทะเบียนและ binding ของ API แทน หากผลตรวจจากผู้ใช้ต่างกลุ่มไม่เหมือนกัน ให้บันทึกจุดเข้าถึง เวลา และใบที่แต่ละจุดได้รับ ก่อนสรุปว่าเป็นเพียงแคชของเบราว์เซอร์
กำหนดเกณฑ์ปิดงานและทางถอย
ก่อนลงมือควรมีรายการ binding เดิม ผู้มีสิทธิ์เปลี่ยน ช่วงดำเนินการ และวิธีกู้บริการที่ผู้รับผิดชอบรับรอง หลีกเลี่ยงลบใบหรือ binding เดิมก่อนยืนยันเส้นทางเปลี่ยนของแพลตฟอร์ม การย้อนกลับไม่ควรนำใบที่หมดอายุหรือมีเหตุสงสัยว่ากุญแจรั่วกลับมาใช้งาน หากพบเหตุด้านความปลอดภัยต้องแยกกระบวนการตอบสนองจากงานต่ออายุปกติ
ปิดงานเมื่อทุกจุดที่อยู่ในขอบเขตส่งใบที่ถูกต้องและงานสำคัญทดสอบผ่าน พร้อมเก็บวันตรวจ ผู้ตรวจ และผลที่ยังต้องติดตาม ทดสอบด้วยว่าการแจ้งเตือนครั้งหน้าถึงเจ้าของงานและคนสำรองจริง เมื่อติดต่อ Chawinnix เรื่องระบบไอทีหรือคลาวด์ นำทะเบียนบริการและเส้นทาง TLS มาด้วย เพื่อกำหนดขอบเขตดูแลที่ครอบคลุมทั้งการเปลี่ยนใบและการตรวจผล